अमेरिकी पानी सप्लाई पर साइबर हमला: राष्ट्रीय सुरक्षा का नया खतरा
अमेरिका के कई राज्यों में पानी और सीवेज सिस्टम पर हुए साइबर हमलों ने सुरक्षा एजेंसियों की नींद उड़ा दी है। जानें कैसे छोटे, स्थानीय वाटर सिस्टम्स को निशाना बनाया गया और इसका अमेरिका की राष्ट्रीय सुरक्षा पर क्या असर पड़ सकता है।
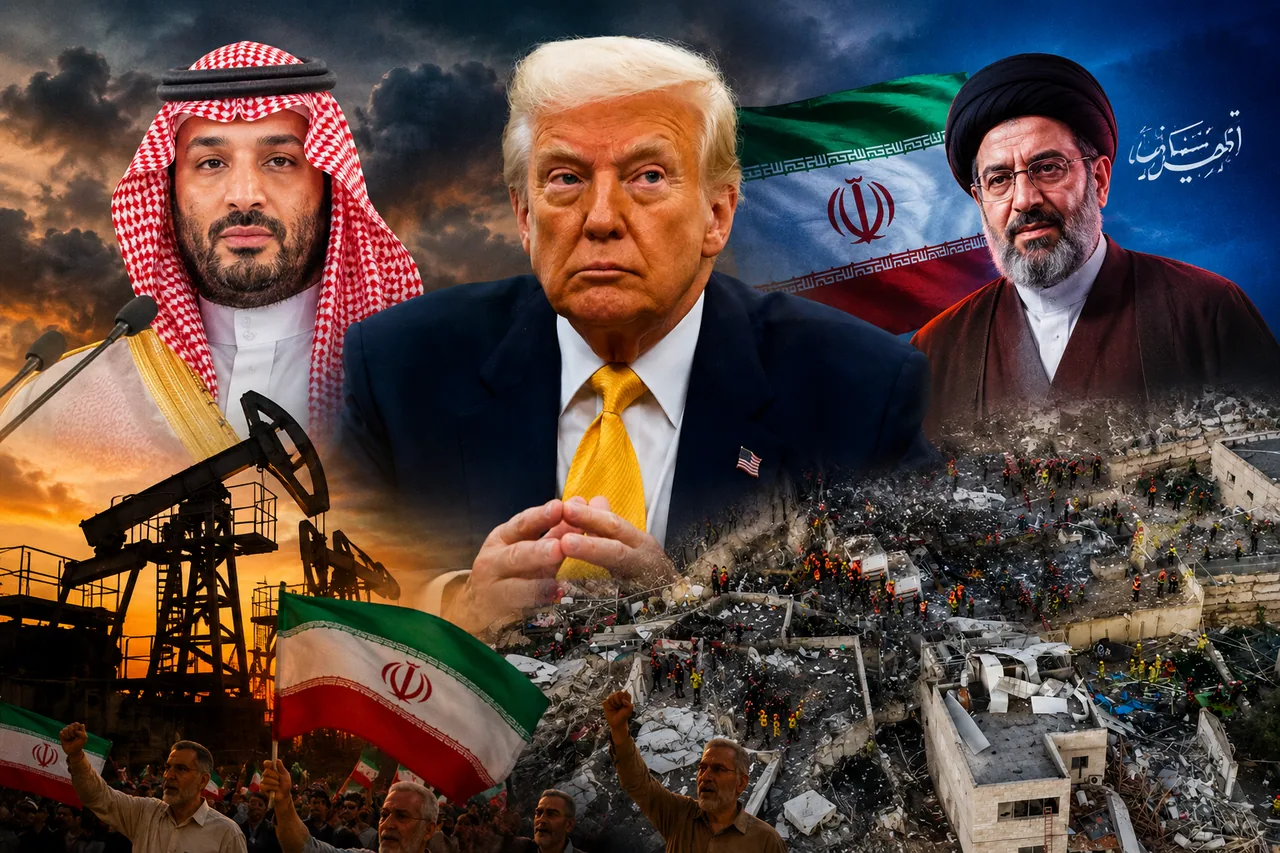
अमेरिका की पानी सप्लाई से जुड़ी एक अहम व्यवस्था पर हुए साइबर हमलों ने सुरक्षा एजेंसियों की चिंता बढ़ा दी है। यह कोई हॉलीवुड फिल्म का सीन नहीं, बल्कि एक हकीकत है जिसने सबको चौंका दिया है। हाल के दिनों में अमेरिका के कम-से-कम सात राज्यों में पानी और सीवेज सिस्टम से जुड़े नेटवर्क को निशाना बनाया गया, जिससे यह सवाल खड़ा हो गया है कि हमारी रोजमर्रा की जरूरतें कितनी सुरक्षित हैं।
हमलों की श्रृंखला: क्या और कैसे हुआ?
यह मामला तब सामने आया जब एफबीआई (FBI) और अमेरिकी साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी (CISA) ने एक संयुक्त चेतावनी जारी की। रिपोर्टों के अनुसार, साइबर हमलावरों ने छोटे और स्थानीय जल उपयोगिताओं (water utilities) को अपना निशाना बनाया। इन हमलों का असर टेक्सास से लेकर पेंसिल्वेनिया और मिशिगन तक महसूस किया गया, लेकिन सबसे ज्यादा प्रभावित मिनेसोटा राज्य हुआ।
हमलावरों ने जानबूझकर उन सिस्टम्स को चुना जो इंटरनेट से जुड़े थे। इनका मुख्य निशाना ऑपरेशनल टेक्नोलॉजी (OT) डिवाइस थे, जिनका इस्तेमाल पानी के पंप, दबाव और अन्य जरूरी प्रक्रियाओं को नियंत्रित करने में किया जाता है। कुछ मामलों में, इन हमलों के कारण पानी की सामान्य व्यवस्था भी प्रभावित हुई, जिससे स्थानीय अधिकारियों को आपातकालीन कदम उठाने पड़े। अगर आप भी कभी किसी भी तरह के ऑनलाइन साइबर फ्रॉड का शिकार हुए हैं, तो आप जानते होंगे कि ऐसी स्थिति कितनी तनावपूर्ण हो सकती है।
मिनेसोटा: जब 30 से ज्यादा वाटर सिस्टम बने निशाना
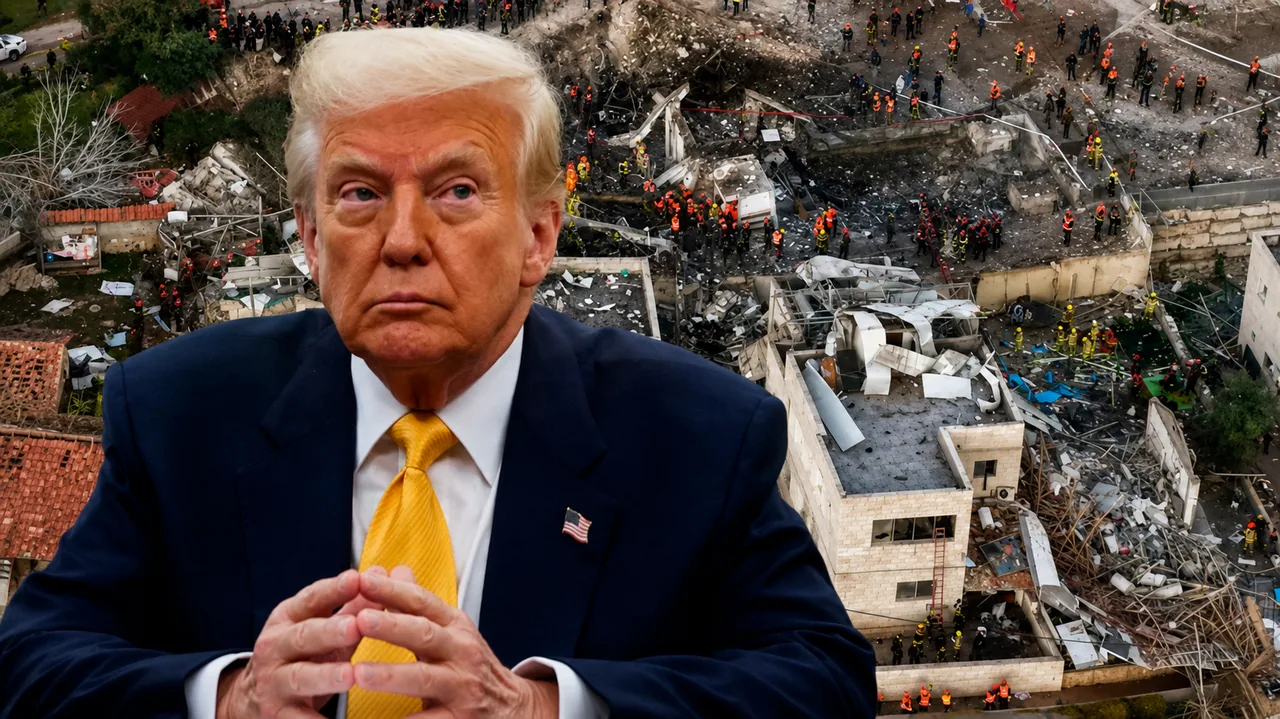
इस पूरे प्रकरण में मिनेसोटा एक केस स्टडी बनकर उभरा है। यहां 30 से अधिक स्थानीय जल प्रणालियों को साइबर हमले का सामना करना पड़ा। सबसे चर्चित मामला ब्रेहम (Braham) शहर का है, जहां हमलावरों ने वाटर प्लांट के कंप्यूटर कंट्रोल सिस्टम पर कब्जा कर लिया। इसके चलते कर्मचारियों की सिस्टम तक पहुंच ही खत्म हो गई।
स्थिति की गंभीरता को देखते हुए, प्लांट के कर्मचारियों को तुरंत सिस्टम को इंटरनेट से अलग करना पड़ा और कई काम मैन्युअल तरीके से संभालने पड़े। सोचिए, एक बटन के क्लिक से चलने वाला सिस्टम अचानक हाथों से चलाना पड़ रहा है। हालांकि, अधिकारियों ने पुष्टि की है कि इस घटना से बड़े पैमाने पर पीने के पानी के दूषित होने का कोई खतरा नहीं हुआ, लेकिन यह एक बड़ी चेतावनी जरूर थी।
तकनीकी कमजोरी: हमलावरों का आसान निशाना
सवाल उठता है कि हमलावर आखिर इन सिस्टम्स में घुसने में कामयाब कैसे हुए? जांच में पाया गया कि कई वाटर यूटिलिटीज प्रोग्रामेबल लॉजिक कंट्रोलर्स (PLCs) का इस्तेमाल कर रही थीं, जो सीधे इंटरनेट से जुड़े थे। ये PLCs छोटी फैक्ट्रियों से लेकर बड़े इंफ्रास्ट्रक्चर प्रोजेक्ट्स तक में ऑटोमेशन के लिए इस्तेमाल होते हैं।
एक ज़रूरी चेतावनी: अमेरिकी साइबर सुरक्षा एजेंसी CISA ने स्पष्ट रूप से सलाह दी है कि पानी जैसी महत्वपूर्ण सेवाओं से जुड़े PLCs और अन्य कंट्रोल डिवाइस को सीधे इंटरनेट से नहीं जोड़ा जाना चाहिए। अगर रिमोट एक्सेस जरूरी है, तो इसके लिए वीपीएन (VPN) जैसे सुरक्षित तरीकों का इस्तेमाल होना चाहिए।
कई मामलों में, इन डिवाइस के डिफॉल्ट पासवर्ड तक नहीं बदले गए थे, जिससे हैकर्स के लिए इन्हें भेदना बच्चों के खेल जैसा हो गया। यह घटना दिखाती है कि कैसे एक छोटी सी लापरवाही राष्ट्रीय सुरक्षा के लिए एक बड़ा खतरा बन सकती है। आधुनिक टेक्नोलॉजी जहां सुविधाएं देती है, वहीं सुरक्षा की मांग भी करती है।
हमलों के पीछे कौन? ईरान कनेक्शन का संदेह
अब सबसे बड़ा सवाल: इन हमलों के पीछे कौन है? शुरुआती जांच और कुछ साइबर सुरक्षा विशेषज्ञों का मानना है कि इन हमलों में ईरान से जुड़े हैकर्स की भूमिका हो सकती है। यह संदेह इसलिए भी गहराया क्योंकि कुछ हैकिंग समूहों ने इजरायल-हमास संघर्ष के संदर्भ में इजरायल के सहयोगियों को निशाना बनाने की धमकी दी थी।
हालांकि, यह ध्यान रखना बेहद जरूरी है कि अमेरिकी सरकार ने सार्वजनिक रूप से इन सभी हमलों के लिए ईरान को आधिकारिक तौर पर जिम्मेदार नहीं ठहराया है। खुफिया एजेंसियां अभी भी इस कनेक्शन की जांच कर रही हैं। किसी देश पर सीधे आरोप लगाना एक बड़ा कूटनीतिक कदम होता है, इसलिए अधिकारी पूरी तरह पुख्ता सबूतों का इंतजार कर रहे हैं।
राजनीतिक गलियारों में हलचल
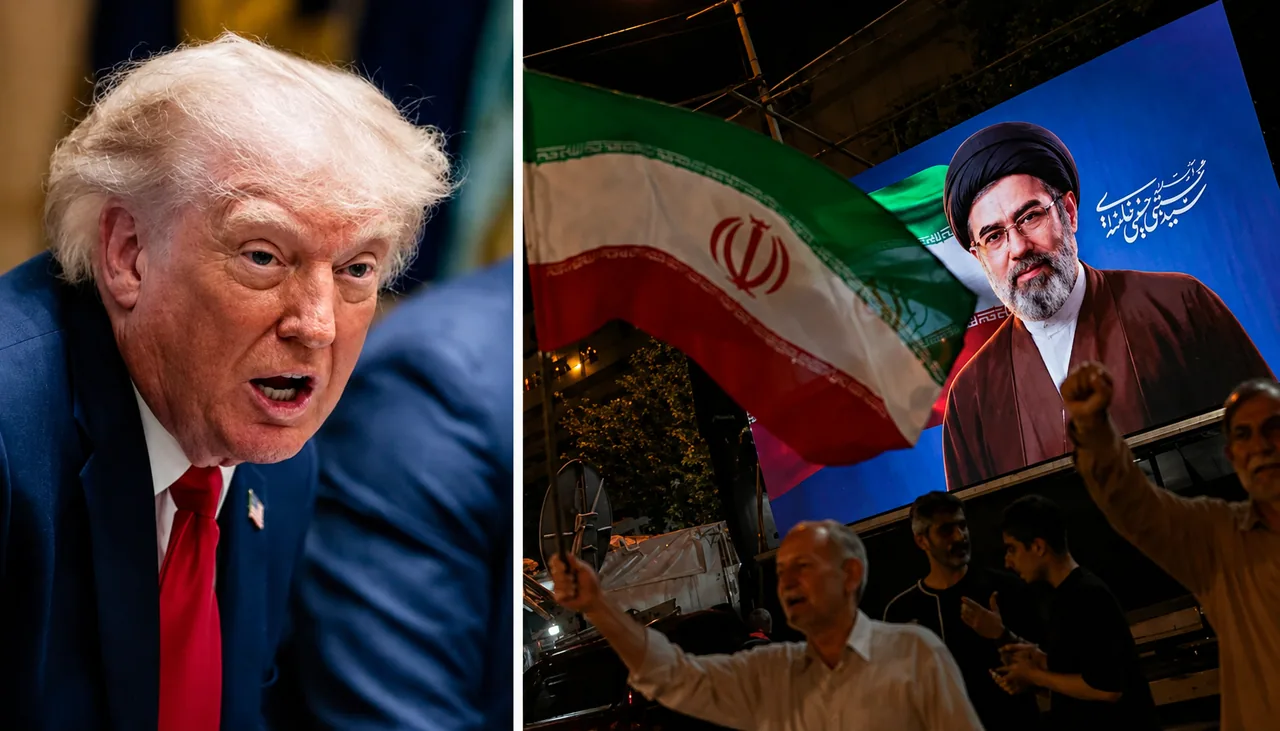
इस मामले ने तब और तूल पकड़ लिया जब पूर्व अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप ने इस पर अपनी प्रतिक्रिया दी। उन्होंने मिनेसोटा के वाटर-सिस्टम साइबर हमले के पीछे ईरान की भूमिका पर संदेह जताते हुए राज्य की अपनी व्यवस्था पर ही सवाल खड़े कर दिए। उनके इस बयान ने मामले को एक राजनीतिक रंग दे दिया।
एक तरफ जहां सुरक्षा एजेंसियां चुपचाप अपनी जांच कर रही हैं, वहीं दूसरी ओर राजनीतिक बयानबाजी ने इस मुद्दे को और गरमा दिया है। यह दिखाता है कि कैसे महत्वपूर्ण बुनियादी ढांचे पर हमले सिर्फ तकनीकी नहीं, बल्कि गहरे राजनीतिक और कूटनीतिक मुद्दे भी बन जाते हैं।
बड़ा सवाल: अमेरिका का इंफ्रास्ट्रक्चर कितना सुरक्षित है?
यह घटना सिर्फ कुछ छोटे शहरों की पानी की टंकियों तक सीमित नहीं है। इसने एक बहुत बड़ा और गंभीर सवाल खड़ा किया है—अगर इंटरनेट से जुड़े छोटे और स्थानीय वाटर सिस्टम भी इतने असुरक्षित हैं, तो अमेरिका का पूरा क्रिटिकल इंफ्रास्ट्रक्चर कितना सुरक्षित है?
पानी, बिजली, गैस, ट्रांसपोर्ट और स्वास्थ्य सेवाएं, ये सभी अब डिजिटल सिस्टम पर बहुत अधिक निर्भर हैं। एक सफल साइबर हमला इनमें से किसी भी सेवा को ठप कर सकता है, जिससे देश में अफरा-तफरी मच सकती है। इन हमलों ने साबित कर दिया है कि साइबर सुरक्षा अब सिर्फ आईटी कंपनियों का सिरदर्द नहीं, बल्कि राष्ट्रीय सुरक्षा का एक महत्वपूर्ण स्तंभ है। यह एक ऐसा डिजिटल युग है जहां हर चीज एक-दूसरे से जुड़ी हुई है, जैसा कि हम PaxelPro के एक डिजिटल हब के रूप में देखते हैं।
जांच की वर्तमान स्थिति और आगे का रास्ता
फिलहाल, एफबीआई और अन्य एजेंसियां इन साइबर हमलों की पूरी गंभीरता से जांच कर रही हैं। उनका लक्ष्य यह पता लगाना है कि इन हमलों के पीछे वास्तव में कौन था, उनका मकसद क्या था और अमेरिका के कितने सिस्टम प्रभावित हुए हैं।
आने वाले समय में, वाटर यूटिलिटीज और अन्य क्रिटिकल इंफ्रास्ट्रक्चर ऑपरेटरों पर अपनी सुरक्षा मजबूत करने का भारी दबाव होगा। इसमें अपने सिस्टम को अपडेट करना, कर्मचारियों को प्रशिक्षित करना और इंटरनेट से सीधे जुड़े संवेदनशील उपकरणों को सुरक्षित करना शामिल होगा। इन घटनाओं ने एक वेक-अप कॉल की तरह काम किया है, जो भविष्य के लिए एक सबक है।
निष्कर्ष
अमेरिका के वाटर सिस्टम पर हुए ये साइबर हमले एक खतरनाक वास्तविकता को उजागर करते हैं: डिजिटल रूप से जुड़े हमारे महत्वपूर्ण बुनियादी ढांचे कमजोर हैं। यह सिर्फ मिनेसोटा या कुछ अन्य राज्यों की कहानी नहीं है, बल्कि यह एक चेतावनी है कि राष्ट्रीय सुरक्षा के मोर्चे अब सिर्फ सीमाओं पर नहीं, बल्कि साइबरस्पेस में भी खुल चुके हैं। इन घटनाओं ने स्पष्ट कर दिया है कि पानी जैसी बुनियादी जरूरत की सुरक्षा के लिए पुराने तरीकों के साथ-साथ मजबूत डिजिटल सुरक्षा दीवारों की भी जरूरत है। अब अगला कदम इन कमजोरियों को पहचानकर उन्हें तुरंत ठीक करना होगा, ताकि भविष्य में इस तरह के हमलों से बचा जा सके।
Frequently asked questions
इन साइबर हमलों में वास्तव में क्या हुआ था?+
साइबर हमलावरों ने अमेरिका के कई राज्यों में पानी और सीवेज सिस्टम के कंट्रोल नेटवर्क को निशाना बनाया। उन्होंने इंटरनेट से जुड़े कंट्रोलर्स (PLCs) को हैक कर लिया, जिससे कुछ जगहों पर पानी के पंप और दबाव नियंत्रण प्रणाली प्रभावित हुई और कर्मचारियों को मैन्युअल ऑपरेशन करना पड़ा।
क्या इन हमलों से पीने का पानी दूषित हुआ था?+
अभी तक की उपलब्ध रिपोर्टों के अनुसार, इन साइबर हमलों के कारण बड़े पैमाने पर पीने के पानी के दूषित होने की कोई पुष्टि नहीं हुई है। हालांकि, ऑपरेशनल सिस्टम में बाधा आई थी, लेकिन अधिकारियों ने पानी की गुणवत्ता को सुरक्षित बनाए रखा।
प्रोग्रामेबल लॉजिक कंट्रोलर (PLC) क्या होता है?+
एक प्रोग्रामेबल लॉजिक कंट्रोलर (PLC) एक मजबूत औद्योगिक कंप्यूटर है जिसका उपयोग मैन्युफैक्चरिंग प्रक्रियाओं, जैसे असेंबली लाइन, रोबोटिक डिवाइस या पानी के पंप जैसी किसी भी गतिविधि को स्वचालित करने के लिए किया जाता है जहां उच्च विश्वसनीयता नियंत्रण और आसान प्रोग्रामिंग की आवश्यकता होती है।
इन हमलों के पीछे किसका हाथ होने का संदेह है?+
कुछ अमेरिकी अधिकारियों और साइबर सुरक्षा विशेषज्ञों को संदेह है कि इन हमलों के पीछे ईरान से जुड़े हैकर समूह हो सकते हैं। हालांकि, अमेरिकी सरकार ने अभी तक आधिकारिक तौर पर ईरान को इन सभी हमलों के लिए जिम्मेदार घोषित नहीं किया है और जांच जारी है।
ऐसे हमलों को रोकने के लिए क्या किया जा सकता है?+
ऐसे हमलों को रोकने के लिए, महत्वपूर्ण बुनियादी ढांचे से जुड़े कंट्रोल सिस्टम्स को सीधे इंटरनेट से नहीं जोड़ना चाहिए। यदि रिमोट एक्सेस आवश्यक है, तो वीपीएन जैसे सुरक्षित कनेक्शन का उपयोग करना, डिफॉल्ट पासवर्ड बदलना और नियमित रूप से सुरक्षा ऑडिट करना महत्वपूर्ण है।
यह हमला राष्ट्रीय सुरक्षा के लिए इतना बड़ा खतरा क्यों है?+
यह एक बड़ा खतरा है क्योंकि पानी, बिजली और गैस जैसी आवश्यक सेवाओं पर एक सफल साइबर हमला पूरे देश में अराजकता पैदा कर सकता है। यह दिखाता है कि दुश्मन देश पारंपरिक युद्ध के बजाय साइबर हमलों के जरिए भी भारी नुकसान पहुंचा सकते हैं।
Written by
PaxelPro Team
The PaxelPro editorial team writes hands-on guides about technology, AI tools, Android apps and digital productivity. Every article is drafted from first-hand product use, fact-checked against the official documentation of the tools we cover, and reviewed by a human editor before publishing.
Enjoyed this article?
Share it and follow PaxelPro for more.
Follow PaxelPro
Related articles
Digital Rupee Kya Hai Aur Yeh UPI Se Kitna Alag Hai?
Doston aaj ke time par hum sabhi market jaate hain toh cash le jana bhool jaate hain kyunki phone mein Google Pay, PhonePe ya Paytm jo hota hai. Lekin zara sochiye, agar jo asli note aapki jeb mein hote hain, wahi note bina kisi bank account ke seedhe aapke phone mein aa jayein toh? Reserve Bank of India (RBI) ne isi cheez ko sach kar dikhaya hai apne official Digital Rupee ke saath.
PaxelPro: More Than an App, A Growing Digital Community
Every day, more people are discovering the benefits of PaxelPro, an all-in-one digital hub designed to simplify your online life. We're building a vibrant community of learners, creators, and professionals who are harnessing the power of a single, unified platform.
Welcome to PaxelPro – Your All-in-One Digital Hub
Welcome to PaxelPro! We're thrilled you're here and ready to explore a new way of navigating your digital world. You've just joined a vibrant community dedicated to learning, creating, and growing through one powerful, integrated platform.